Domain edv-arbeitsplätze.de kaufen?
Wir ziehen mit dem Projekt
edv-arbeitsplätze.de um.
Sind Sie am Kauf der Domain
edv-arbeitsplätze.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain edv-arbeitsplätze.de kaufen?
Welche Bücher über Computer-Hacking, Programmierung, IT-Sicherheit usw. muss man unbedingt gelesen haben?
Ein Buch, das man unbedingt gelesen haben sollte, ist "The Cuckoo's Egg" von Clifford Stoll. Es erzählt die wahre Geschichte eines Hackers, der in ein Computersystem eindringt und wie ein Systemadministrator ihn aufspürt. Ein weiteres empfehlenswertes Buch ist "Hacking: The Art of Exploitation" von Jon Erickson, das eine Einführung in die Welt des Hackings und der Programmierung bietet. Für IT-Sicherheit ist "The Web Application Hacker's Handbook" von Dafydd Stuttard und Marcus Pinto ein Standardwerk, das verschiedene Angriffstechniken auf Webanwendungen erklärt. **
Welche verschiedenen Arten von Computerkursen werden in Bezug auf Programmierung, Softwareanwendungen, Hardware-Management und IT-Sicherheit angeboten?
Es gibt verschiedene Arten von Computerkursen, die sich auf Programmierung konzentrieren, wie z.B. Kurse für Java, Python oder C++. Darüber hinaus werden auch Kurse für die Anwendung von Software wie Microsoft Office oder Adobe Creative Suite angeboten. Für Hardware-Management gibt es Kurse, die sich auf die Wartung und Reparatur von Computern und anderen Geräten konzentrieren. Zusätzlich werden auch Kurse zur IT-Sicherheit angeboten, die sich mit Themen wie Netzwerksicherheit, Datenschutz und Cyber-Sicherheit befassen. **


Ähnliche Suchbegriffe für Grenzen-der-Sicherheit-Fachbücher
Top-Angebote
Produkte zum Begriff Grenzen-der-Sicherheit-Fachbücher:
-
IT-Sicherheit, Fachbücher von Michael Lang, Hans LöhrKompakte Orientierungshilfe für CISOs, Sicherheitsverantwortliche in Unternehmen, Projektleitende und IT-Berater. Best Practices für die Umsetzung im Unternehmen. Mit Erfahrungsberichten mehrerer Chief Information Security Officer (CISO). Ihr exklusiver Vorteil: E-Book im Kauf des gedruckten Buches. Für Unternehmen ist es existenziell, die Sicherheit ihrer Informationen, Systeme und Produkte zu gewährleisten. Dies trifft heute mehr denn je zu, denn mit zunehmender Vernetzung wächst auch die Angriffsfläche: Jedes vernetzte Gerät ist ein potenzielles Einfallstor für Gefährdungen, und das erhöht das Risiko zusätzlich. Doch wie können Sie Ihr Unternehmen vor diesen Gefährdungen schützen und Sicherheit gewährleisten? Die Antwort auf diese Frage – und viele hilfreiche Impulse und Best Practices – bietet Ihnen dieser Praxisratgeber zum Thema IT-Sicherheit. Es werden alle für Entscheider relevanten Aspekte der IT-Sicherheit beschrieben und das für weiterführende Entscheidungen erforderliche Know-how zielgerichtet vermittelt. Das Buch dient als Leitfaden auf Ihrem Weg zur konsequenten und gleichzeitig effizienten Sicherstellung und Umsetzung von IT-Sicherheit im Unternehmen. Aus dem Inhalt: - Ziele von IT-Security (Vertraulichkeit, Integrität, Verfügbarkeit) - Grundlegende Massnahmen (Berechtigungen zuteilen, Ausfallplanung, Tests etc.) - Absicherung der IT-Infrastruktur im Unternehmen - IT-Security in der Cloud - Systematische Umsetzung von Bedrohungs- und Risikoanalysen - Sichere Produktentwicklung - Sicherheit in Produktionsnetzen und -anlagen - Rechtliche Rahmenbedingungen - Organisation des IT-Sicherheitsmanagements im Unternehmen - Sicherheitsstandards und -zertifizierungen - Relevante Wechselwirkungen zwischen Datenschutz und IT-Sicherheit Bei den Autoren des Buches handelt es sich um ausgewiesene Experten aus dem Themenbereich IT-Sicherheit. Dazu zählen Berater, Entscheidungsträger und Professoren.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Auf der Suche nach Sicherheit?, Fachbücher von Martin PlattDie Weimarer Republik ist gescheitert. Ihren Zeitgenossen ist es nicht gelungen, den Bestand der Republik zu behaupten und deren Abgleiten in den Nationalsozialismus zu verhindern. Sie haben sich gleichwohl um Stabilität bemüht und sich auf die Suche nach Sicherheit begeben. Warum sind sie dabei aber nicht erfolgreich gewesen? Oder waren sie es in bestimmten Bereichen doch? Diesen Fragen widmen sich die Autoren in breit gefächerten Mikrostudien. Sie zeichnen ein faszinierendes Panorama, das die Erwartungen, die Artikulationen und auch die Grenzen zeitgenössischer Sicherheitsproduktion deutlich werden lässt. Die Autoren begleiten verschiedene Berufs- und Bevölkerungsgruppen bei ihrer spezifischen Suche nach Sicherheit. Sie loten die jeweiligen Kontexte, Möglichkeiten und Erfolgsfaktoren aus und erzählen auf diese Weise eine vielschichtige Sicherheitsgeschichte von unten.56,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sicherheit von Webanwendungen in der Praxis, Fachbücher von Matthias RohrWebanwendungen bilden in Unternehmen zahlreiche sensible Geschäftsprozesse ab - ob mit Kunden, Mitarbeitern, Partnern oder Zulieferern. Daher sind Webapplikationen ein Sicherheitsrisiko für Unternehmen, und ihr Schutz ist von entscheidender Bedeutung. In dem Buch beleuchtet der Autor die wichtigsten Aspekte der Webanwendungssicherheit und stützt sich dabei auf seine langjährige Erfahrung als IT-Security-Berater für Webanwendungen und Entwicklungsprozesse. Der Band bietet neben einem allgemeinen Überblick zum Thema Sicherheit von Webanwendungen ausführliche und praxisorientierte Darstellungen zu wichtigen Einzelfragen: Was sind die häufigsten Schwachstellen und mit welchen Massnahmen lassen sich Webanwendungen am effektivsten gegen Angriffe absichern? Ein eigenes Kapitel befasst sich mit den Verfahren, die eingesetzt werden, um die Sicherheit von Anwendungen bereits im Entwicklungsprozess zu gewährleisten.119,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Was ist der Unterschied zwischen IT-Sicherheit, IT-Sicherheit und Cybersicherheit?
IT-Sicherheit und Cybersicherheit sind im Grunde genommen Synonyme und beziehen sich auf den Schutz von Informationstechnologien und Systemen vor Bedrohungen und Angriffen. Der Begriff "IT-Sicherheit" wird jedoch oft allgemeiner verwendet und umfasst auch den Schutz von Hardware, Software und Daten. "Cybersicherheit" hingegen konzentriert sich speziell auf die Sicherheit im digitalen Raum, einschließlich der Sicherheit von Netzwerken, Kommunikation und elektronischen Systemen. **
-
Kann man Fachbücher von der Steuer absetzen?
Kann man Fachbücher von der Steuer absetzen? Ja, unter bestimmten Bedingungen können Fachbücher als Werbungskosten oder Betriebsausgaben steuerlich geltend gemacht werden. Voraussetzung ist, dass die Bücher beruflich genutzt werden und einen direkten Bezug zur ausgeübten Tätigkeit haben. Es ist wichtig, die entsprechenden Belege aufzubewahren und die Ausgaben in der Steuererklärung anzugeben. Es empfiehlt sich, im Zweifelsfall einen Steuerberater oder das Finanzamt zu konsultieren, um sicherzustellen, dass die Absetzbarkeit der Fachbücher korrekt erfolgt. **
-
Was ist der Unterschied zwischen Hardware-Programmierung und Software-Programmierung?
Hardware-Programmierung bezieht sich auf das Schreiben von Code, der direkt auf Hardware-Komponenten wie Mikrocontrollern oder FPGA-Chips ausgeführt wird. Dies erfordert ein tiefes Verständnis der Hardware-Architektur und der Register-Level-Programmierung. Software-Programmierung hingegen bezieht sich auf das Schreiben von Code, der auf einem Betriebssystem oder einer virtuellen Maschine ausgeführt wird. Hier liegt der Fokus auf der Entwicklung von Anwendungen und der Nutzung von vorhandenen Software-Bibliotheken und APIs. **
-
Was sind die ethischen und rechtlichen Grenzen geheimer Operationen im Dienste der nationalen Sicherheit?
Die ethischen Grenzen geheimer Operationen im Dienste der nationalen Sicherheit liegen in der Wahrung der Menschenrechte, dem Schutz der Privatsphäre und der Vermeidung von unverhältnismäßiger Gewaltanwendung. Rechtlich gesehen müssen geheime Operationen im Einklang mit nationalen und internationalen Gesetzen durchgeführt werden, um Rechtmäßigkeit und Rechenschaftspflicht sicherzustellen. Es besteht die Gefahr, dass geheime Operationen ohne ausreichende Kontrolle und Transparenz zu Missbrauch und Verletzungen der Rechtsstaatlichkeit führen können. **

Wie beeinflussen Patches die Leistung und Sicherheit von Software in den Bereichen IT-Sicherheit, Software-Entwicklung und Systemadministration?
Patches verbessern die Leistung und Sicherheit von Software, indem sie Fehler und Schwachstellen beheben, die von Angreifern ausgenutzt werden könnten. Sie tragen auch dazu bei, die Stabilität und Zuverlässigkeit von Software zu erhöhen, indem sie Probleme beheben, die zu Abstürzen oder Fehlfunktionen führen könnten. In der Software-Entwicklung ermöglichen Patches die Aktualisierung von Funktionen und die Implementierung neuer Technologien, um die Leistung und Benutzererfahrung zu verbessern. In der Systemadministration helfen Patches dabei, die Sicherheit und Leistung von IT-Systemen zu gewährleisten, indem sie Schwachstellen schließen und die Kompatibilität mit anderen Systemen und Anwendungen verbessern. **
Was sind die ethischen und rechtlichen Grenzen bei der Nutzung von Spionagetechnologien zur nationalen Sicherheit?
Die ethischen Grenzen liegen in der Verletzung der Privatsphäre und Menschenrechte der Bürger, sowie in der Gefahr von Missbrauch und Manipulation. Rechtlich sind Spionagetechnologien nur unter strengen Voraussetzungen und mit Genehmigung der Regierung erlaubt, um die nationale Sicherheit zu gewährleisten. Es muss ein angemessenes Gleichgewicht zwischen Sicherheit und Freiheit gefunden werden, um den Missbrauch von Spionagetechnologien zu verhindern. **
Top-Angebote
Produkte zum Begriff Grenzen-der-Sicherheit-Fachbücher:
-
Grenzen der Sicherheit, Fachbücher von Amerigo Caruso Birgit Metzger, Amerigo Metzger CarusoÜber Schiffsunglücke, Arbeitsunfälle und abgestürzte Zeppeline. Mediale und politische Diskurse über Unfälle bieten einen innovativen Zugang zur Geschichte des deutschen Kaiserreichs: Der bei Unfällen stattfindende Routine-, Norm- und Erfahrungsbruch bringt Alltagspraktiken und latente Konflikte ans Licht der Öffentlichkeit, macht Unsichtbares sichtbar und Unsagbares sagbar. Krisenkommunikation und Sensationslust, Debatten über Risikoakzeptanz, soziale Gerechtigkeit und Sicherheitsbedürfnisse sowie das Verhältnis zu Fortschritt und Nation spiegeln sich hier wie in einem Brennglas wider. Der Band vereint Beiträge über ganz unterschiedliche Unfalltypen - Schiffsunglücke, Verkehrsunfälle, Zeppelinabstürze, Grubenkatastrophen - und den Umgang damit in der sich rasant modernisierenden Gesellschaft des Kaiserreichs. Sozial-, politik- und medienhistorische Perspektiven und Ansätze ergänzen sich. Aus dem Inhalt: - Dagmar Ellerbrock: Da hört der Spass auf. Unfälle und die Neuverhandlung von Sicherheit im frühen 20. Jahrhundert am Beispiel des privaten Schusswaffengebrauchs. - Clemens Zimmermann: Überlegungen zur Mediengeschichte des Unfalls im 20. Jahrhundert.36,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-Sicherheit, Fachbücher von Claudia EckertDie Autorin stellt in diesem Standardwerk die zur Umsetzung der Sicherheitsanforderungen benötigten Verfahren und Protokolle detailliert vor und erläutert sie anschaulich anhand von Fallbeispielen. Im Vordergrund steht dabei, die Ursachen für Probleme heutiger IT-Systeme zu verdeutlichen und die grundlegenden Sicherheitskonzepte mit ihren jeweiligen Vor- und Nachteilen zu präsentieren. Der Leser entwickelt nicht nur ein Bewusstsein für IT-Sicherheitsrisiken, sondern erwirbt auch ein breites und grundlegendes Wissen zu deren Behebung. IT-Systeme und die Digitalisierung sind in allen Bereichen und Branchen von zentraler Bedeutung. Die IT-Sicherheit oder Cybersicherheit nimmt dabei eine tragende Rolle ein. Sie hat die Aufgabe sicherzustellen, dass die verarbeiteten Daten nicht gezielt verfälscht werden, dass wertvolle Informationen nicht in falsche Hände gelangen und dass die IT-Systeme nicht in ihrer Funktion beeinträchtigt werden. Heutige IT-Systeme sind einer Vielzahl von Bedrohungen ausgesetzt und weisen noch immer viele Verwundbarkeiten auf. Gleichzeitig gibt es viele, zum Teil standardisierte Sicherheitslösungen, mit denen die Bedrohungen und die damit einhergehenden Risiken reduziert werden können. Kenntnisse möglicher Sicherheitsschwachstellen und möglicher Angriffe auf IT-Systeme sowie der wichtigsten Sicherheitslösungen und deren Wirksamkeit sind essenziell, um IT-Systeme abzusichern und eine vertrauenswürdige Basis für die digitalen Prozesse zu schaffen. Aus den Inhalten: - Sicherheitsschwachstellen, -bedrohungen und Angriffe - Internet-(Un)Sicherheit - Secure Engineering - Kryptographische Verfahren und Schlüsselmanagement - Digitale Identität - Zugriffskontrolle - Netzwerk-, Kommunikations- und Anwendungssicherheit - Sichere drahtlose Kommunikation.99,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-Sicherheit, Fachbücher von Michael Lang, Hans LöhrKompakte Orientierungshilfe für CISOs, Sicherheitsverantwortliche in Unternehmen, Projektleitende und IT-Berater. Best Practices für die Umsetzung im Unternehmen. Mit Erfahrungsberichten mehrerer Chief Information Security Officer (CISO). Ihr exklusiver Vorteil: E-Book im Kauf des gedruckten Buches. Für Unternehmen ist es existenziell, die Sicherheit ihrer Informationen, Systeme und Produkte zu gewährleisten. Dies trifft heute mehr denn je zu, denn mit zunehmender Vernetzung wächst auch die Angriffsfläche: Jedes vernetzte Gerät ist ein potenzielles Einfallstor für Gefährdungen, und das erhöht das Risiko zusätzlich. Doch wie können Sie Ihr Unternehmen vor diesen Gefährdungen schützen und Sicherheit gewährleisten? Die Antwort auf diese Frage – und viele hilfreiche Impulse und Best Practices – bietet Ihnen dieser Praxisratgeber zum Thema IT-Sicherheit. Es werden alle für Entscheider relevanten Aspekte der IT-Sicherheit beschrieben und das für weiterführende Entscheidungen erforderliche Know-how zielgerichtet vermittelt. Das Buch dient als Leitfaden auf Ihrem Weg zur konsequenten und gleichzeitig effizienten Sicherstellung und Umsetzung von IT-Sicherheit im Unternehmen. Aus dem Inhalt: - Ziele von IT-Security (Vertraulichkeit, Integrität, Verfügbarkeit) - Grundlegende Massnahmen (Berechtigungen zuteilen, Ausfallplanung, Tests etc.) - Absicherung der IT-Infrastruktur im Unternehmen - IT-Security in der Cloud - Systematische Umsetzung von Bedrohungs- und Risikoanalysen - Sichere Produktentwicklung - Sicherheit in Produktionsnetzen und -anlagen - Rechtliche Rahmenbedingungen - Organisation des IT-Sicherheitsmanagements im Unternehmen - Sicherheitsstandards und -zertifizierungen - Relevante Wechselwirkungen zwischen Datenschutz und IT-Sicherheit Bei den Autoren des Buches handelt es sich um ausgewiesene Experten aus dem Themenbereich IT-Sicherheit. Dazu zählen Berater, Entscheidungsträger und Professoren.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Bücher über Computer-Hacking, Programmierung, IT-Sicherheit usw. muss man unbedingt gelesen haben?
Ein Buch, das man unbedingt gelesen haben sollte, ist "The Cuckoo's Egg" von Clifford Stoll. Es erzählt die wahre Geschichte eines Hackers, der in ein Computersystem eindringt und wie ein Systemadministrator ihn aufspürt. Ein weiteres empfehlenswertes Buch ist "Hacking: The Art of Exploitation" von Jon Erickson, das eine Einführung in die Welt des Hackings und der Programmierung bietet. Für IT-Sicherheit ist "The Web Application Hacker's Handbook" von Dafydd Stuttard und Marcus Pinto ein Standardwerk, das verschiedene Angriffstechniken auf Webanwendungen erklärt. **
-
Welche verschiedenen Arten von Computerkursen werden in Bezug auf Programmierung, Softwareanwendungen, Hardware-Management und IT-Sicherheit angeboten?
Es gibt verschiedene Arten von Computerkursen, die sich auf Programmierung konzentrieren, wie z.B. Kurse für Java, Python oder C++. Darüber hinaus werden auch Kurse für die Anwendung von Software wie Microsoft Office oder Adobe Creative Suite angeboten. Für Hardware-Management gibt es Kurse, die sich auf die Wartung und Reparatur von Computern und anderen Geräten konzentrieren. Zusätzlich werden auch Kurse zur IT-Sicherheit angeboten, die sich mit Themen wie Netzwerksicherheit, Datenschutz und Cyber-Sicherheit befassen. **
-
Was ist der Unterschied zwischen IT-Sicherheit, IT-Sicherheit und Cybersicherheit?
IT-Sicherheit und Cybersicherheit sind im Grunde genommen Synonyme und beziehen sich auf den Schutz von Informationstechnologien und Systemen vor Bedrohungen und Angriffen. Der Begriff "IT-Sicherheit" wird jedoch oft allgemeiner verwendet und umfasst auch den Schutz von Hardware, Software und Daten. "Cybersicherheit" hingegen konzentriert sich speziell auf die Sicherheit im digitalen Raum, einschließlich der Sicherheit von Netzwerken, Kommunikation und elektronischen Systemen. **
-
Kann man Fachbücher von der Steuer absetzen?
Kann man Fachbücher von der Steuer absetzen? Ja, unter bestimmten Bedingungen können Fachbücher als Werbungskosten oder Betriebsausgaben steuerlich geltend gemacht werden. Voraussetzung ist, dass die Bücher beruflich genutzt werden und einen direkten Bezug zur ausgeübten Tätigkeit haben. Es ist wichtig, die entsprechenden Belege aufzubewahren und die Ausgaben in der Steuererklärung anzugeben. Es empfiehlt sich, im Zweifelsfall einen Steuerberater oder das Finanzamt zu konsultieren, um sicherzustellen, dass die Absetzbarkeit der Fachbücher korrekt erfolgt. **
Ähnliche Suchbegriffe für Grenzen-der-Sicherheit-Fachbücher
-
Auf der Suche nach Sicherheit?, Fachbücher von Martin PlattDie Weimarer Republik ist gescheitert. Ihren Zeitgenossen ist es nicht gelungen, den Bestand der Republik zu behaupten und deren Abgleiten in den Nationalsozialismus zu verhindern. Sie haben sich gleichwohl um Stabilität bemüht und sich auf die Suche nach Sicherheit begeben. Warum sind sie dabei aber nicht erfolgreich gewesen? Oder waren sie es in bestimmten Bereichen doch? Diesen Fragen widmen sich die Autoren in breit gefächerten Mikrostudien. Sie zeichnen ein faszinierendes Panorama, das die Erwartungen, die Artikulationen und auch die Grenzen zeitgenössischer Sicherheitsproduktion deutlich werden lässt. Die Autoren begleiten verschiedene Berufs- und Bevölkerungsgruppen bei ihrer spezifischen Suche nach Sicherheit. Sie loten die jeweiligen Kontexte, Möglichkeiten und Erfolgsfaktoren aus und erzählen auf diese Weise eine vielschichtige Sicherheitsgeschichte von unten.56,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sicherheit von Webanwendungen in der Praxis, Fachbücher von Matthias RohrWebanwendungen bilden in Unternehmen zahlreiche sensible Geschäftsprozesse ab - ob mit Kunden, Mitarbeitern, Partnern oder Zulieferern. Daher sind Webapplikationen ein Sicherheitsrisiko für Unternehmen, und ihr Schutz ist von entscheidender Bedeutung. In dem Buch beleuchtet der Autor die wichtigsten Aspekte der Webanwendungssicherheit und stützt sich dabei auf seine langjährige Erfahrung als IT-Security-Berater für Webanwendungen und Entwicklungsprozesse. Der Band bietet neben einem allgemeinen Überblick zum Thema Sicherheit von Webanwendungen ausführliche und praxisorientierte Darstellungen zu wichtigen Einzelfragen: Was sind die häufigsten Schwachstellen und mit welchen Massnahmen lassen sich Webanwendungen am effektivsten gegen Angriffe absichern? Ein eigenes Kapitel befasst sich mit den Verfahren, die eingesetzt werden, um die Sicherheit von Anwendungen bereits im Entwicklungsprozess zu gewährleisten.119,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
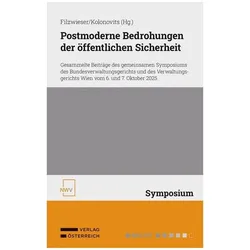
Postmoderne Bedrohungen der öffentlichen Sicherheit, Fachbücher von Christian Filzwieser, Dieter KolonovitsDas Fachbuch "Postmoderne Bedrohungen der öffentlichen Sicherheit" bietet eine umfassende Analyse der aktuellen Herausforderungen, die die öffentliche Sicherheit in der modernen Gesellschaft betreffen. Herausgegeben von Dieter Kolonovits und Christian Filzwieser, versammelt es die gesammelten Beiträge eines Symposiums, das vom Bundesverwaltungsgericht und dem Verwaltungsgericht Wien organisiert wurde. Die Diskussionen und Analysen in diesem Buch beleuchten verschiedene Aspekte der öffentlichen Sicherheit und deren Bedrohungen im Kontext der Postmoderne. Mit einem klaren Fokus auf die rechtlichen, sozialen und politischen Dimensionen dieser Themen richtet sich das Buch an Fachleute, Studierende und Interessierte, die ein tieferes Verständnis für die komplexen Zusammenhänge zwischen Recht und Sicherheit entwickeln möchten. Die Beiträge sind in deutscher Sprache verfasst und bieten wertvolle Einblicke in die Herausforderungen, die sich aus der sich wandelnden gesellschaftlichen Landschaft ergeben.66,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sicherheit in der Frühen Neuzeit, Fachbücher von Christoph Kampmann, Ulrich NiggemannDer Band versammelt über fünfzig Beiträge aus verschiedenen Teilbereichen der Frühneuzeitforschung, die von der Geschichte der internationalen Politik über die Versicherungsgeschichte und die Sozialgeschichte bis hin zur Umweltgeschichte reichen und so einer umfassenden wissenschaftlichen Bestandsaufnahme frühneuzeitbezogener Sicherheitsforschung dienen. Zugleich erlaubt die Beschäftigung mit der Sicherheit, gemeinsame Frageperspektiven zu entwickeln und zu verfolgen, von der auch für die Forschungsdiskussion wichtige Anregungen ausgehen können. Überdies eröffnen sich neue Perspektiven auf jüngst wieder verstärkt diskutierte Problemfelder wie die Universalität oder Partikularität von Leitvorstellungen und dem Umgang mit der Zukunft.150,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen Hardware-Programmierung und Software-Programmierung?
Hardware-Programmierung bezieht sich auf das Schreiben von Code, der direkt auf Hardware-Komponenten wie Mikrocontrollern oder FPGA-Chips ausgeführt wird. Dies erfordert ein tiefes Verständnis der Hardware-Architektur und der Register-Level-Programmierung. Software-Programmierung hingegen bezieht sich auf das Schreiben von Code, der auf einem Betriebssystem oder einer virtuellen Maschine ausgeführt wird. Hier liegt der Fokus auf der Entwicklung von Anwendungen und der Nutzung von vorhandenen Software-Bibliotheken und APIs. **
-
Was sind die ethischen und rechtlichen Grenzen geheimer Operationen im Dienste der nationalen Sicherheit?
Die ethischen Grenzen geheimer Operationen im Dienste der nationalen Sicherheit liegen in der Wahrung der Menschenrechte, dem Schutz der Privatsphäre und der Vermeidung von unverhältnismäßiger Gewaltanwendung. Rechtlich gesehen müssen geheime Operationen im Einklang mit nationalen und internationalen Gesetzen durchgeführt werden, um Rechtmäßigkeit und Rechenschaftspflicht sicherzustellen. Es besteht die Gefahr, dass geheime Operationen ohne ausreichende Kontrolle und Transparenz zu Missbrauch und Verletzungen der Rechtsstaatlichkeit führen können. **
-
Wie beeinflussen Patches die Leistung und Sicherheit von Software in den Bereichen IT-Sicherheit, Software-Entwicklung und Systemadministration?
Patches verbessern die Leistung und Sicherheit von Software, indem sie Fehler und Schwachstellen beheben, die von Angreifern ausgenutzt werden könnten. Sie tragen auch dazu bei, die Stabilität und Zuverlässigkeit von Software zu erhöhen, indem sie Probleme beheben, die zu Abstürzen oder Fehlfunktionen führen könnten. In der Software-Entwicklung ermöglichen Patches die Aktualisierung von Funktionen und die Implementierung neuer Technologien, um die Leistung und Benutzererfahrung zu verbessern. In der Systemadministration helfen Patches dabei, die Sicherheit und Leistung von IT-Systemen zu gewährleisten, indem sie Schwachstellen schließen und die Kompatibilität mit anderen Systemen und Anwendungen verbessern. **
-
Was sind die ethischen und rechtlichen Grenzen bei der Nutzung von Spionagetechnologien zur nationalen Sicherheit?
Die ethischen Grenzen liegen in der Verletzung der Privatsphäre und Menschenrechte der Bürger, sowie in der Gefahr von Missbrauch und Manipulation. Rechtlich sind Spionagetechnologien nur unter strengen Voraussetzungen und mit Genehmigung der Regierung erlaubt, um die nationale Sicherheit zu gewährleisten. Es muss ein angemessenes Gleichgewicht zwischen Sicherheit und Freiheit gefunden werden, um den Missbrauch von Spionagetechnologien zu verhindern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.